Security CVE Alerts - October 2026
Critical patches to deploy after October 2026: systems, infrastructures, and programming languages.
Part 1: Systems & Infrastructure
9Windows Shell
Contournement de la protection « Mark of the Web », qui avertit normalement l'utilisateur à l'ouverture d'un fichier téléchargé depuis Internet ou une source non fiable.
Installer les mises à jour Windows d'octobre 2026 en priorité absolue sur l'ensemble du parc machines.
FortiMail
Un attaquant non authentifié peut écrire des fichiers arbitraires sur l'appliance de messagerie sécurisée et exécuter du code arbitraire.
Désactiver immédiatement la fonction IBE (Identity-Based Encryption) en attendant le déploiement du correctif, puis procéder à la mise à jour.
NetScaler (ADC et Gateway)
Deux failles critiques d'exécution de code à distance (RCE) font l'objet d'exploitations actives ciblées contre des passerelles réseau d'entreprises.
Appliquer les correctifs Citrix sans délai et consulter scrupuleusement l'avis de sécurité officiel pour détecter d'éventuelles compromissions.
Connect Secure (VPN)
Contournement complet d'authentification exploité activement dans la nature sur des passerelles VPN d'entreprise.
Installer la mise à jour de sécurité publiée le 13 octobre 2026 et exécuter l'outil Integrity Checker Tool (ICT) d'Ivanti.
Zimbra Collaboration
Exécution de code à distance déclenchée par un simple email piégé, sans aucune interaction ni clic requis de la victime (zero-click).
Mettre à jour les serveurs Zimbra Collaboration sans attendre vers le dernier patch de sécurité officiel.
SharePoint Server
Vulnérabilité critique d'élévation de privilèges et d'exécution de code à distance, avec un niveau de risque maximal pour les instances exposées sur Internet.
Appliquer les mises à jour cumulatives SharePoint d'octobre 2026 et restreindre l'exposition web directe via WAF.
Exchange Server
Faille critique d'exécution de code à distance ciblant les services d'échange de messagerie, particulièrement critique si accessible depuis Internet.
Installer le correctif cumulatif d'octobre 2026 et isoler les interfaces d'administration derrière un VPN sécurisé.
Windows DHCP, Outlook, PowerPoint, QUIC
Regroupement de plusieurs exécutions de code à distance (RCE) critiques affectant les services réseau centraux Windows (serveur DHCP, stack QUIC) ainsi que la suite Office.
Appliquer l'intégralité du pack de mises à jour de sécurité Windows et Microsoft 365 / Office d'octobre 2026.
Atlassian Data Center & SAP Cloud SDK
Failles critiques corrigées en octobre touchant les plateformes Confluence, Jira, Bitbucket Data Center ainsi que la bibliothèque SAP Cloud SDK for Python.
Mettre à niveau Confluence, Jira et Bitbucket vers leurs versions LTS respectives et mettre à jour le package pip sap-cloud-sdk.
Part 2: Programming Languages
5PHP « PHP2Shell »
Exécution de code à distance (RCE) dans PHP lui-même, sur tout serveur qui sert des requêtes web (WordPress, WooCommerce, Laravel, Symfony…). Mettre à jour un CMS ou un plugin ne change rien, car la faille se déclenche avant votre code d'application.
Passer immédiatement à PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35 (ou aux paquets corrigés fournis par votre hébergeur). Pour PHP 8.1 ou antérieur : migrer d'urgence car ces versions sont en fin de vie (EOL).
Node.js Runtime
10 failles de sécurité dont 4 de gravité haute. La plus grave réside dans le décodeur Brotli et peut conduire à l'exécution de code à distance, notamment lors de requêtes HTTP avec fetch().
Passer aux versions Node.js 26.12.1, 24.22.1 ou 22.23.4, puis reconstruire obligatoirement les images Docker et redéployer vos conteneurs.
Go Language
Faille dans le paquet cryptographique crypto/x509 permettant à un attaquant d'usurper l'identité d'un serveur légitime via des chaînes de certificats spécialement forgées.
Passer à Go 1.26.10 ou Go 1.27.3 et recompiler l'ensemble de vos binaires et services Go.
Python Runtime
Vulnérabilités de sécurité identifiées dans les bibliothèques standards de traitement et de sérialisation.
Appliquer les mises à jour fournies par votre distribution Linux ou les releases officielles (3.12.15, 3.14.8).
Java (OpenJDK)
Failles multiples de sécurité corrigées lors du Critical Patch Update (CPU) trimestriel d'octobre pour les environnements d'exécution Java.
Appliquer sans attendre la mise à jour trimestrielle d'octobre 2026 pour votre distribution OpenJDK (Eclipse Temurin, AWS Corretto, Red Hat...).
Security Best Practices
An 8-step operational checklist to audit, sanitize, and fortify your production environments and workstations.
Faire l'inventaire complet
Windows, VPN, messagerie, serveurs, versions de PHP, Node, Go, Python, Java (`php -v`, `node -v`, `go version`...).
Corriger par ordre de priorité
D'abord ce qui est directement exposé à Internet et déjà activement exploité, puis les postes clients Windows, puis le reste de l'infrastructure.
Appliquer les mesures d'atténuation temporaires
Si le correctif final n'est pas encore disponible (ex. désactivation de la fonction IBE sur FortiMail, règles WAF spécifiques).
Redémarrer les services et reconstruire les conteneurs
Redémarrer les processus serveurs (PHP-FPM, Apache, Nginx, Node) et reconstruire impérativement les images Docker avec les nouvelles versions sécurisées.
Vérifier les signes de compromission (IOCs)
Inspecter les logs, rechercher des processus suspects en tâche de fond et des fichiers inconnus dans les répertoires web.
Sécuriser la chaîne de dépendances
Auditer les fichiers `composer.lock`, `package-lock.json` (`npm audit`, `composer audit`), effectuer la rotation des jetons npm et activer le 2FA.
Réduire la surface d'attaque globale
Aucune interface d'administration exposée publiquement sans restriction IP/VPN, authentification multifacteur (MFA) systématique et sauvegardes régulières testées.
Sensibiliser les équipes
Former et rappeler les consignes de vigilance face aux fichiers téléchargés d'origine inconnue et aux emails suspects sans clic (ingénierie sociale).
Poster & Infographic Gallery
Vertical 4:5 cheatsheets designed to be downloaded and shared with your engineering teams.
Alerte Cybersécurité : Patchez Maintenant
Synthèse et alerte globale d'urgence — Octobre 2026
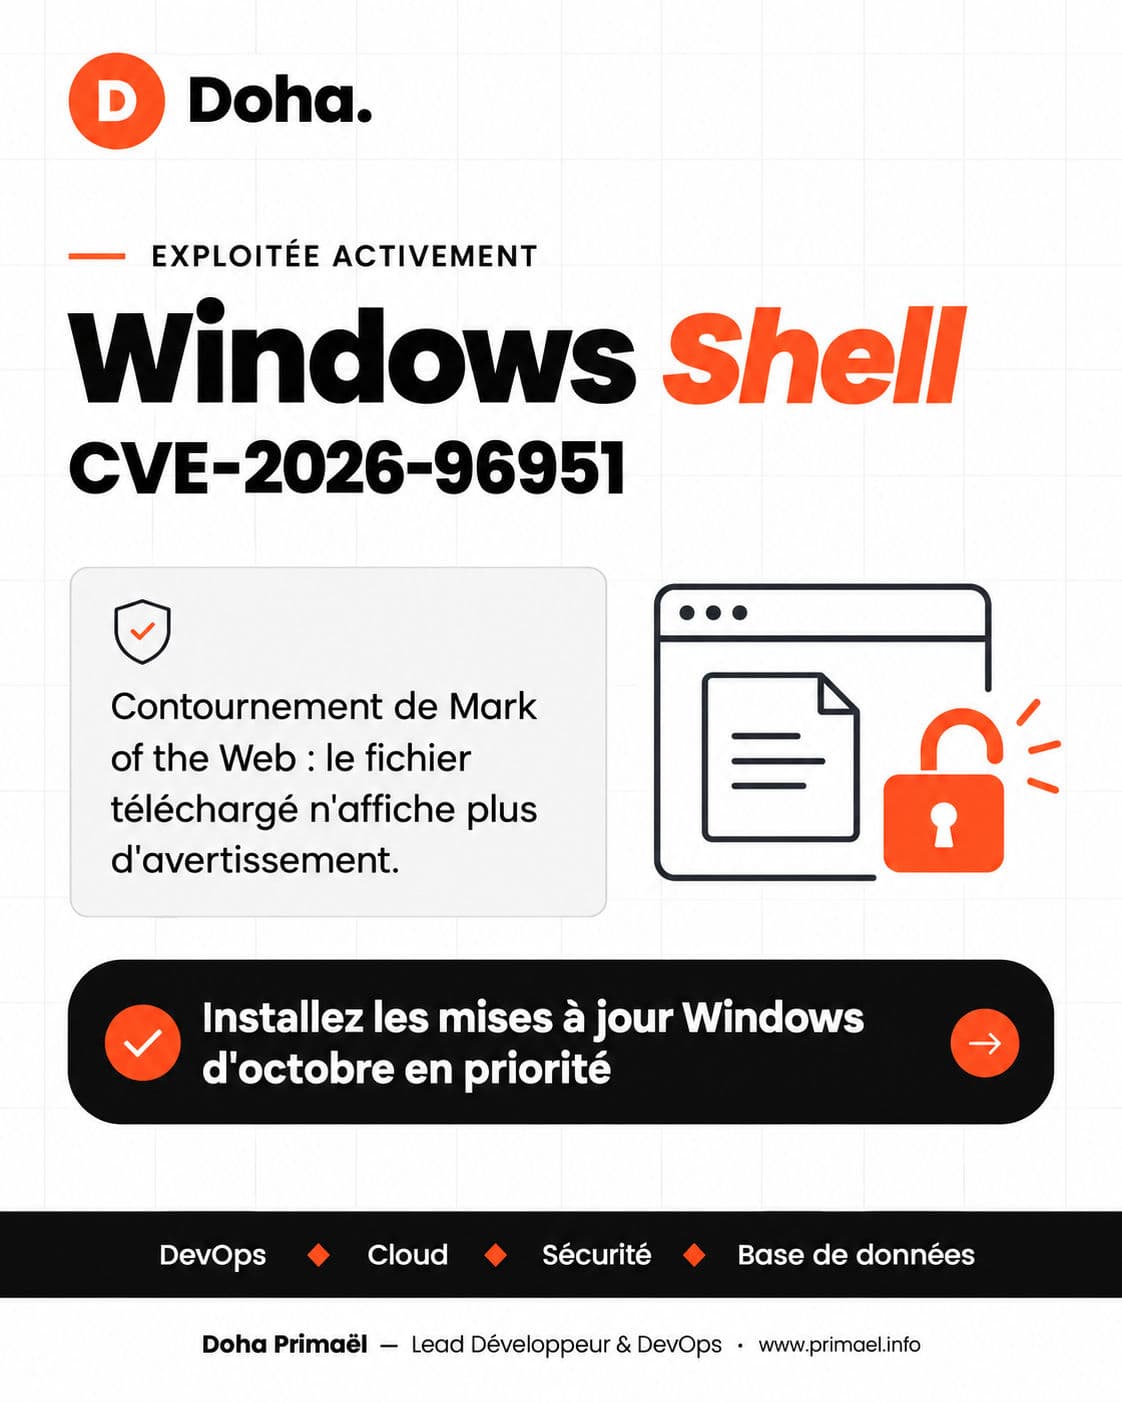
Windows Shell (Mark of the Web)
CVE-2026-96951 — Exploitée activement
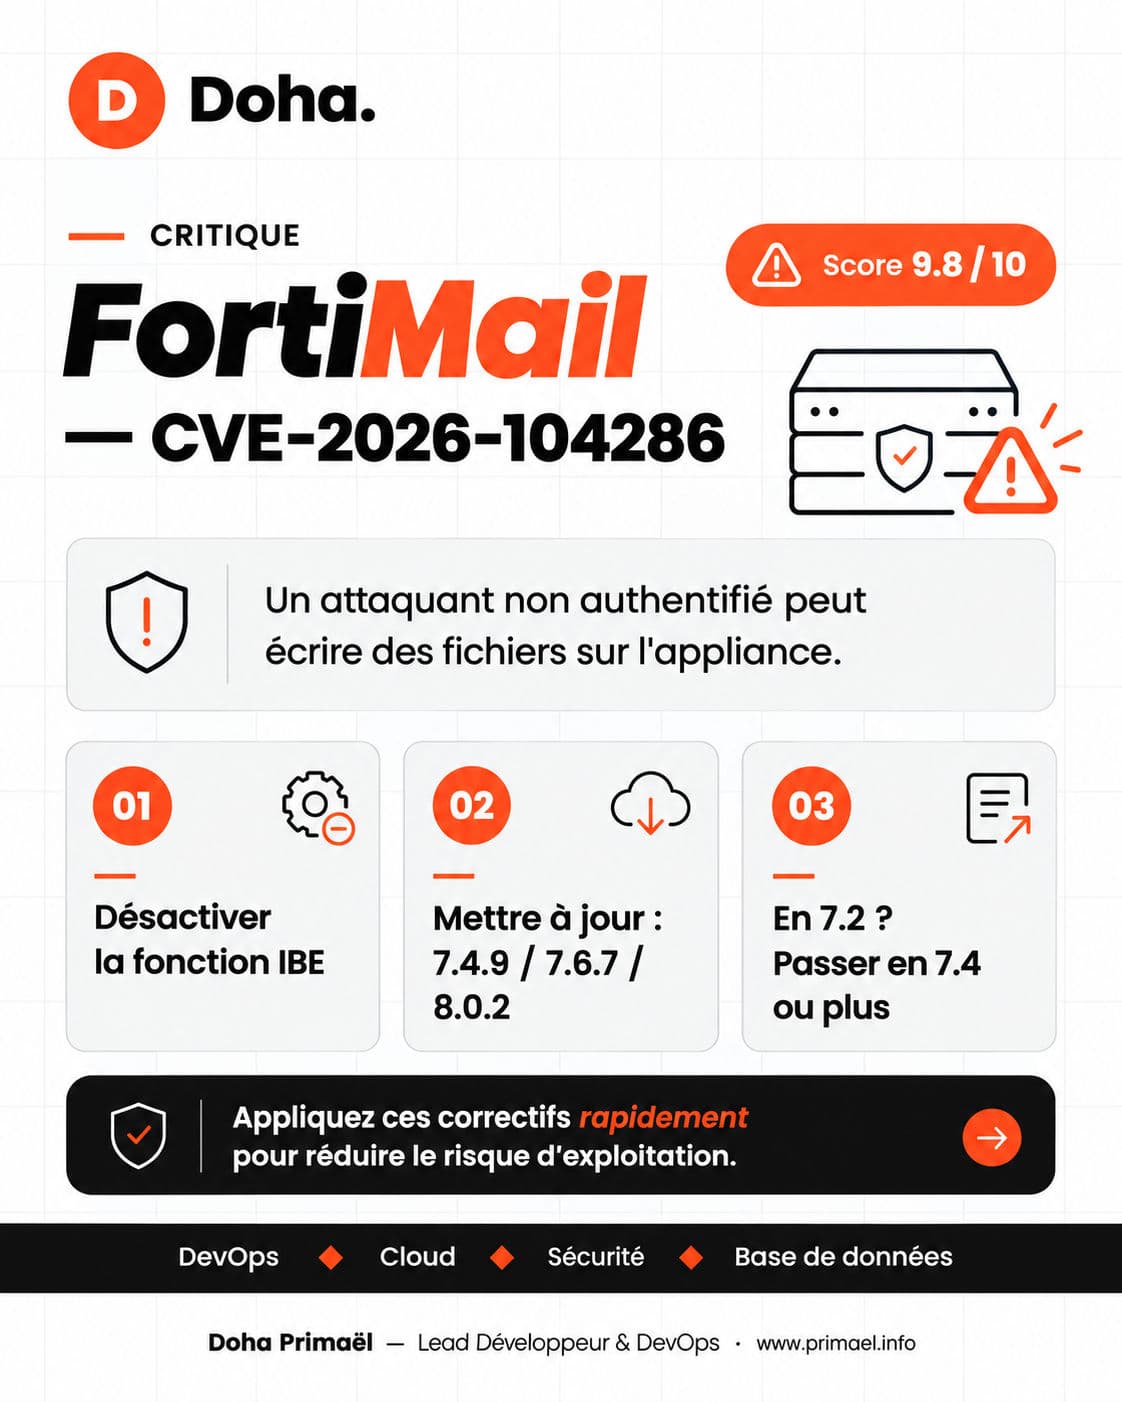
Fortinet FortiMail Critiques
CVE-2026-104286 — Score CVSS 9.8
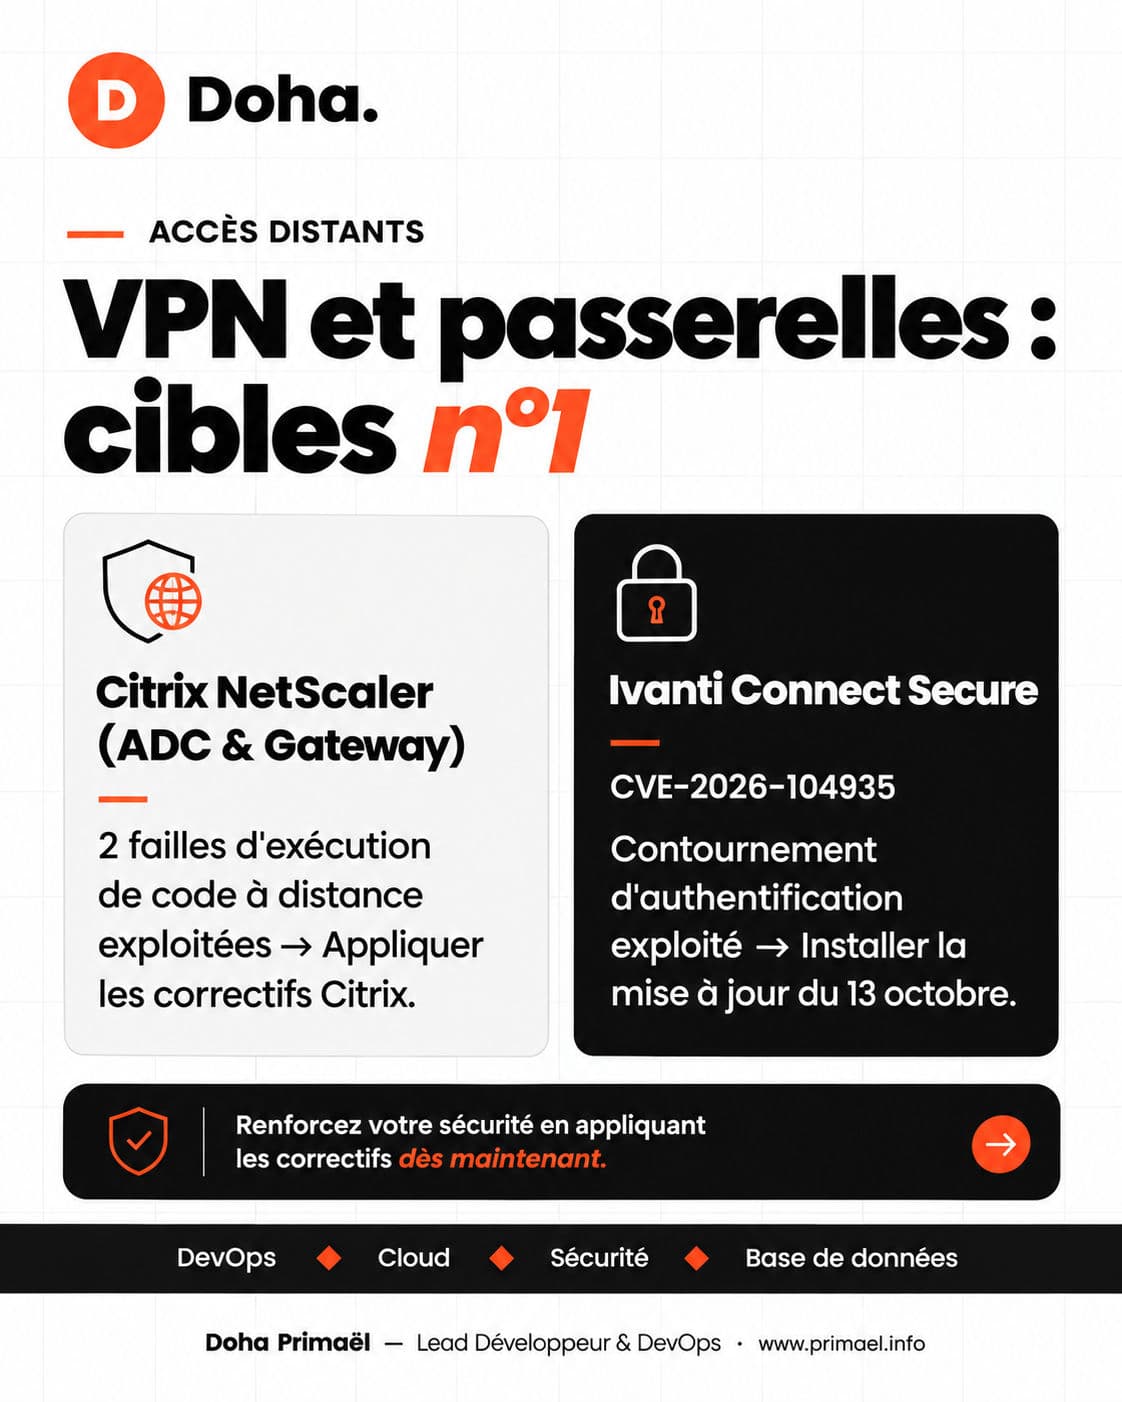
Citrix & Ivanti : Cibles N°1
Passerelles d'accès distant et VPN activement ciblés
Zimbra : Zéro Clic
CVE-2026-73570 — RCE sans aucune interaction
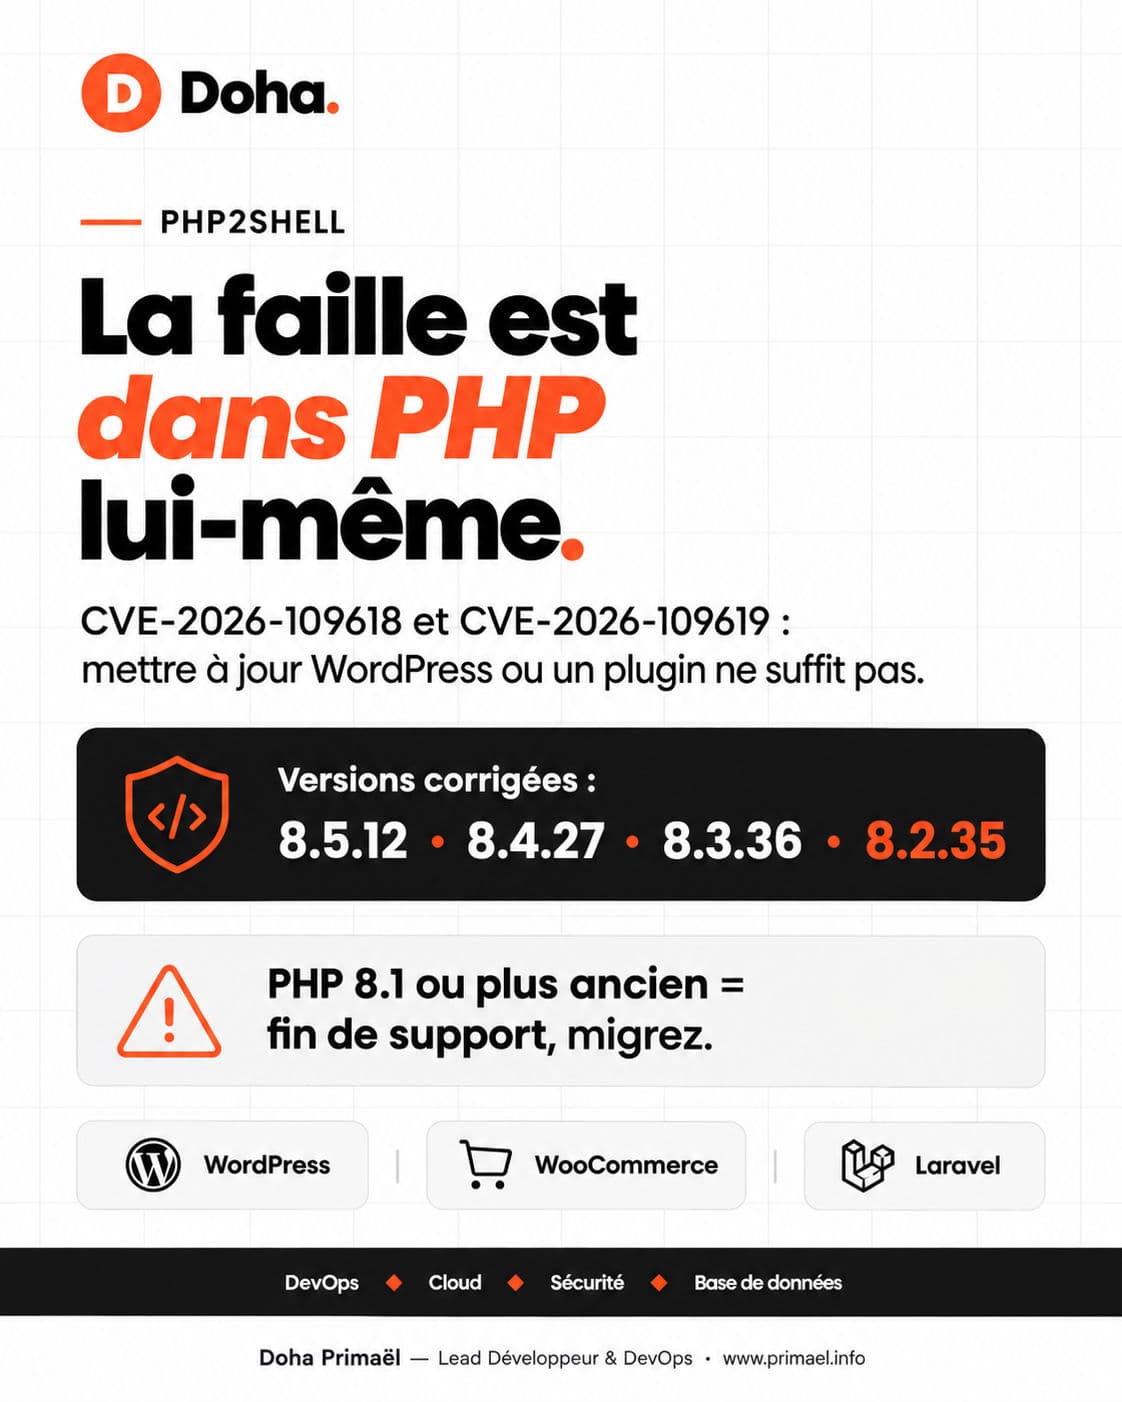
Alerte Sécurité PHP & Mises à Jour
PHP2Shell — RCE dans le moteur PHP lui-même
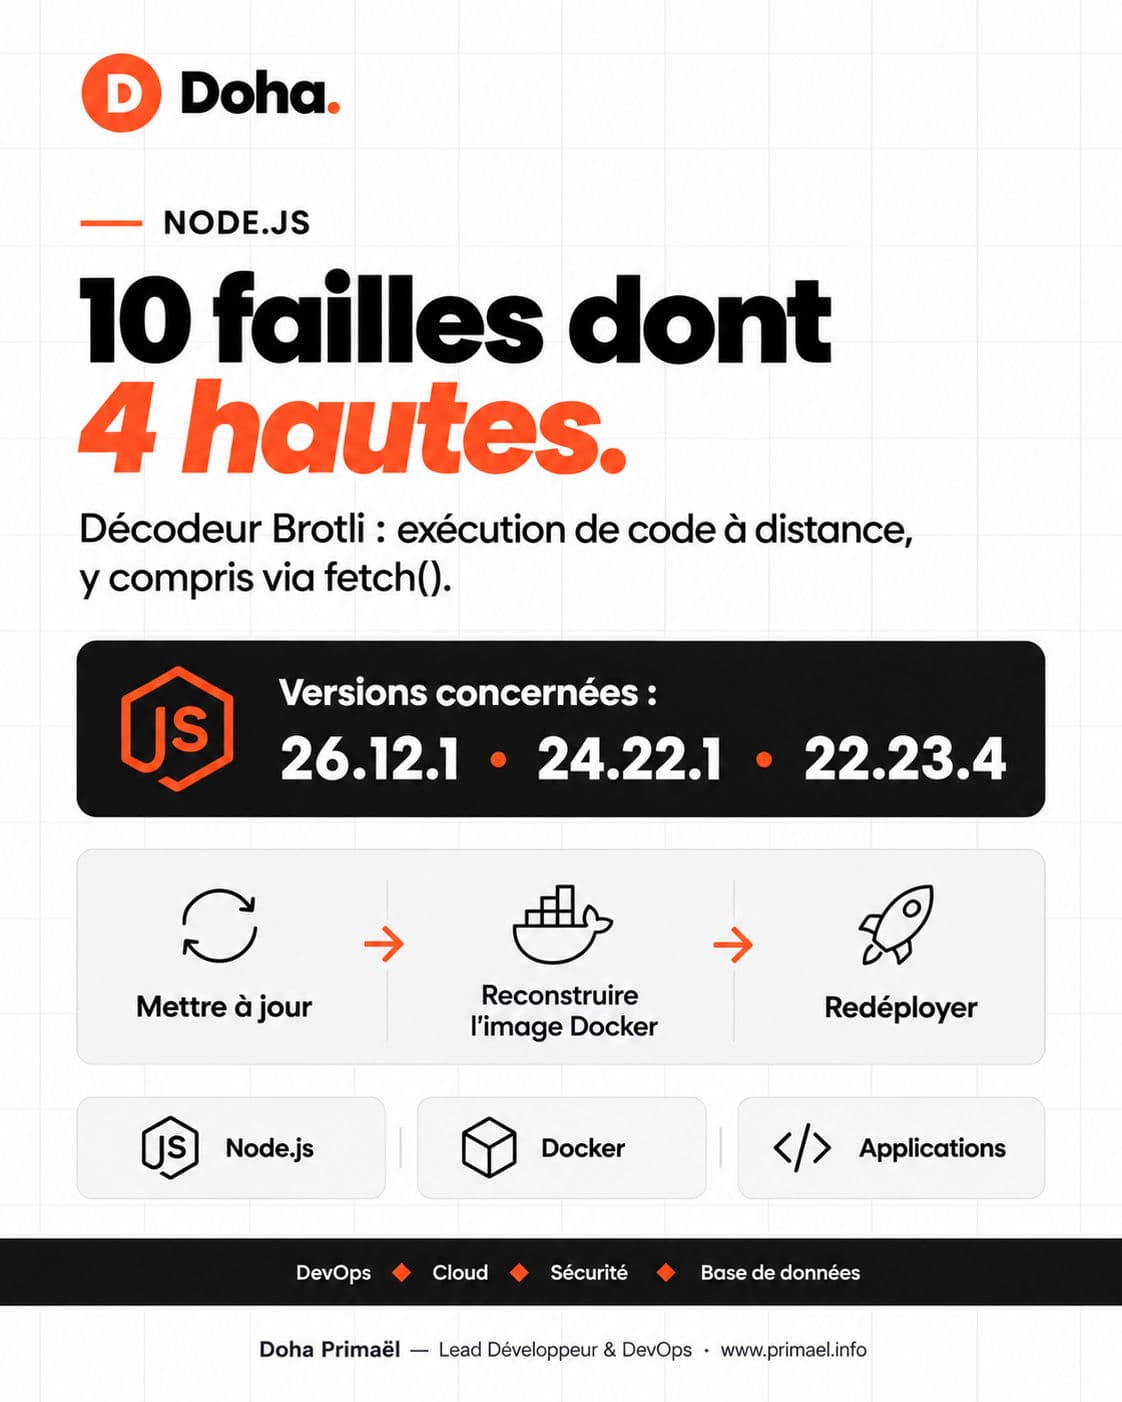
Node.js : Failles Critiques
Décodeur Brotli & risque RCE via fetch()
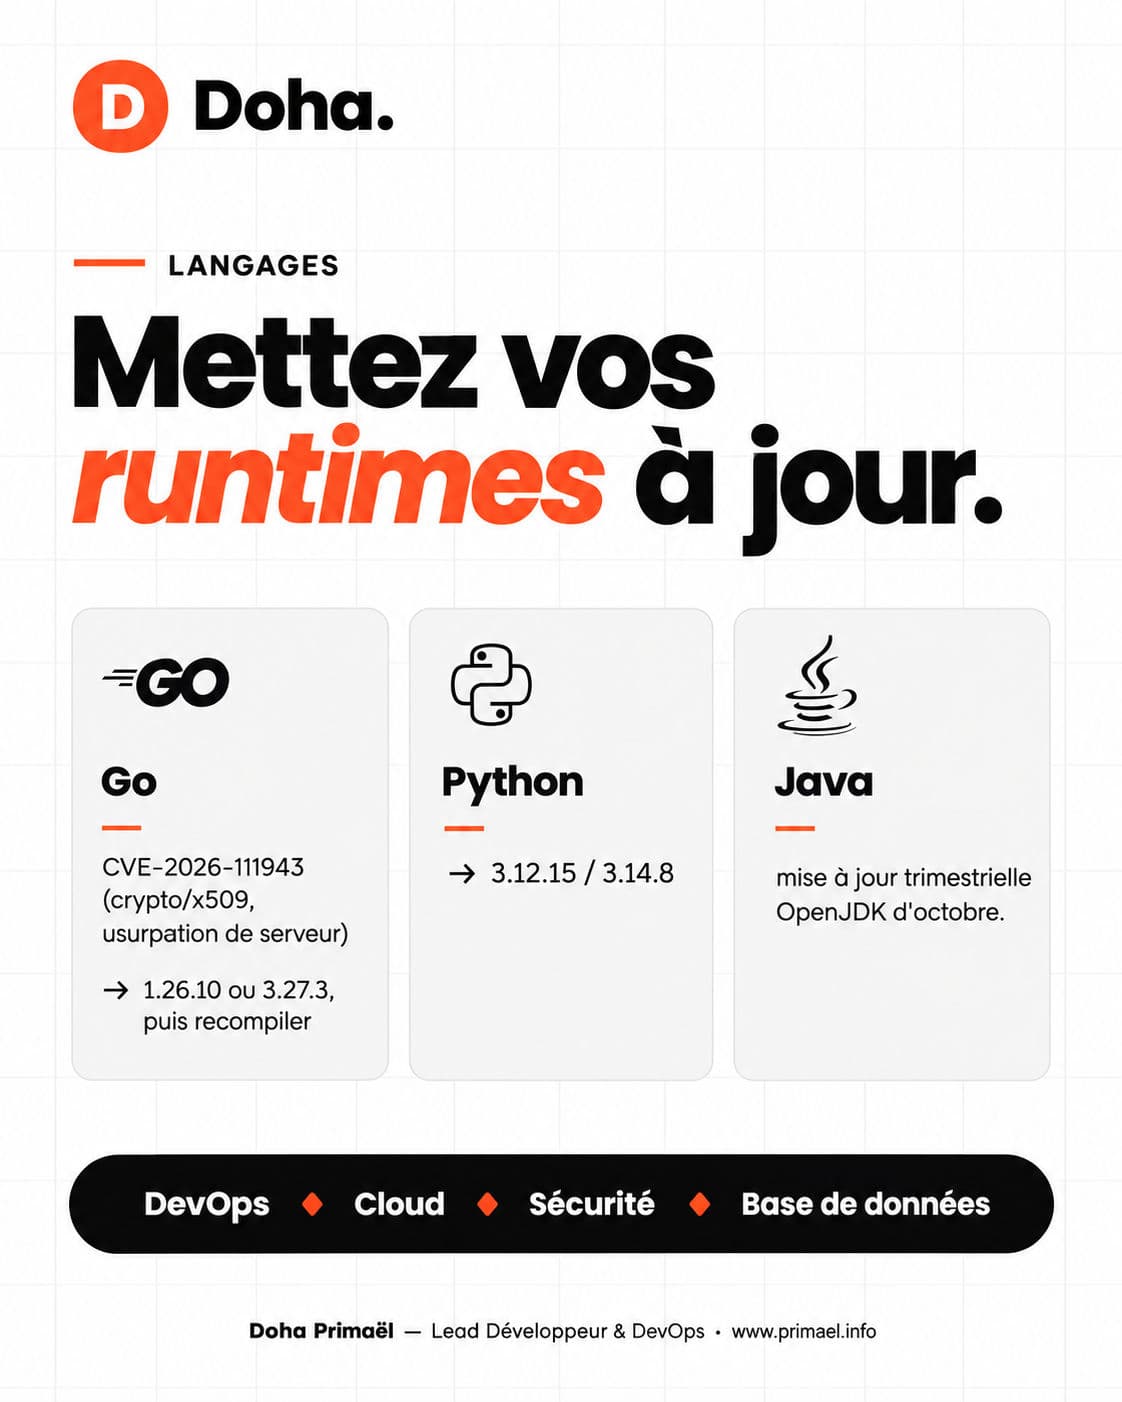
Mettez Vos Runtimes à Jour
Correctifs pour Go, Python & Java OpenJDK
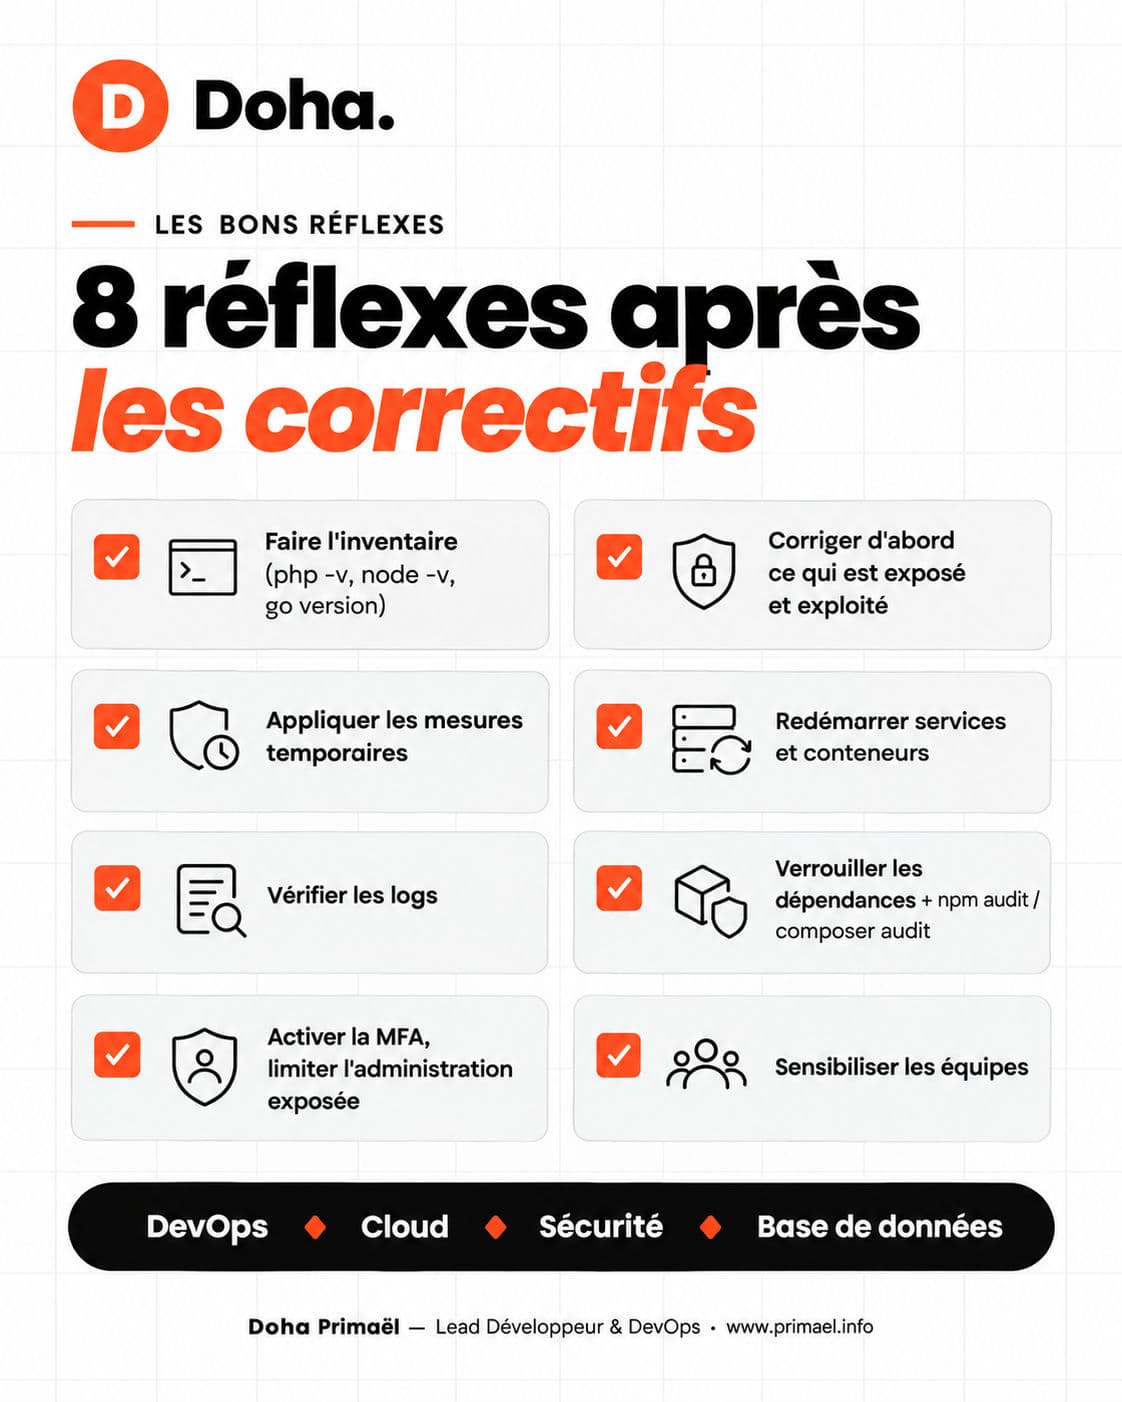
8 Réflexes Après les Correctifs
Guide méthodologique de vérification post-patch
Redémarrer Plus Tard ?
Un service non redémarré n'est pas protégé
« An uninstalled patch is an open door. »
Questions regarding software dependencies or critical infrastructure vulnerabilities? Secure your cloud environments, servers, and applications before threats exploit them.
Contact me for an audit